

Les serveurs, le stockage et la sauvegarde forment le socle sur lequel repose la continuité d'activité de toute entreprise. Une panne matérielle, une erreur humaine ou une attaque par rançongiciel peuvent en quelques minutes rendre inaccessibles des données accumulées pendant des années.
Pourtant, ces trois piliers restent souvent sous-dimensionnés ou mal configurés, faute d'une méthode claire pour les structurer.
Le serveur, fondation de l'infrastructure de données de l'entreprise
Le serveur constitue le point central où transitent et sont traitées les données de l'entreprise, ce qui en fait un équipement critique à choisir avec rigueur.
Serveur physique, virtualisé ou dans le cloud
Une entreprise peut héberger ses données sur un serveur physique dédié, sur un environnement virtualisé permettant de mutualiser les ressources entre plusieurs applications, ou via un service cloud facturé à l'usage. Le choix entre ces options dépend de la criticité des données, du volume traité et des contraintes réglementaires applicables, notamment en matière de souveraineté numérique portée par la qualification SecNumCloud de l'ANSSI.
Le choix du matériel et sa criticité
Un serveur mal dimensionné ou vieillissant devient rapidement un point de défaillance unique pour l'ensemble de l'activité. Privilégier du matériel professionnel, issu de marques reconnues comme Dell, HP ou Lenovo disponibles via notre activité de distribution IT, avec des garanties adaptées au niveau de criticité de l'usage (intervention sur site, redondance des composants), réduit sensiblement le risque d'interruption prolongée en cas de panne.
Le stockage : dimensionner pour la croissance et la performance
Le stockage des données ne se résume pas à une capacité brute : sa structure technique conditionne directement la performance et la résilience du système d'information.
Les technologies de stockage disponibles
Plusieurs architectures de stockage coexistent selon les besoins : le NAS (Network Attached Storage), adapté au partage de fichiers pour un usage courant en PME/ETI ; le SAN (Storage Area Network), plus performant pour des charges de travail exigeantes comme les bases de données ; et le DAS (Direct Attached Storage), directement connecté à un serveur pour des besoins simples et localisés.
Le choix dépend du volume de données à traiter et du niveau de performance requis par les applications de l'entreprise, un point que notre équipe évalue lors de la conception de votre infrastructure IT.
Anticiper la croissance des volumes de données
Selon plusieurs cabinets spécialisés en infrastructure IT, les volumes de données traités par une PME française auraient triplé en cinq ans. Dimensionner une solution de stockage uniquement sur les besoins actuels, sans marge d'évolution, conduit fréquemment à une saturation prématurée et à des coûts de mise à niveau non anticipés.
La sauvegarde : la dernière ligne de défense face aux ransomwares
Même une infrastructure bien sécurisée peut être compromise. La sauvegarde constitue alors le dernier rempart permettant à l'entreprise de reprendre son activité.
La règle 3-2-1-1-0 recommandée par l'ANSSI
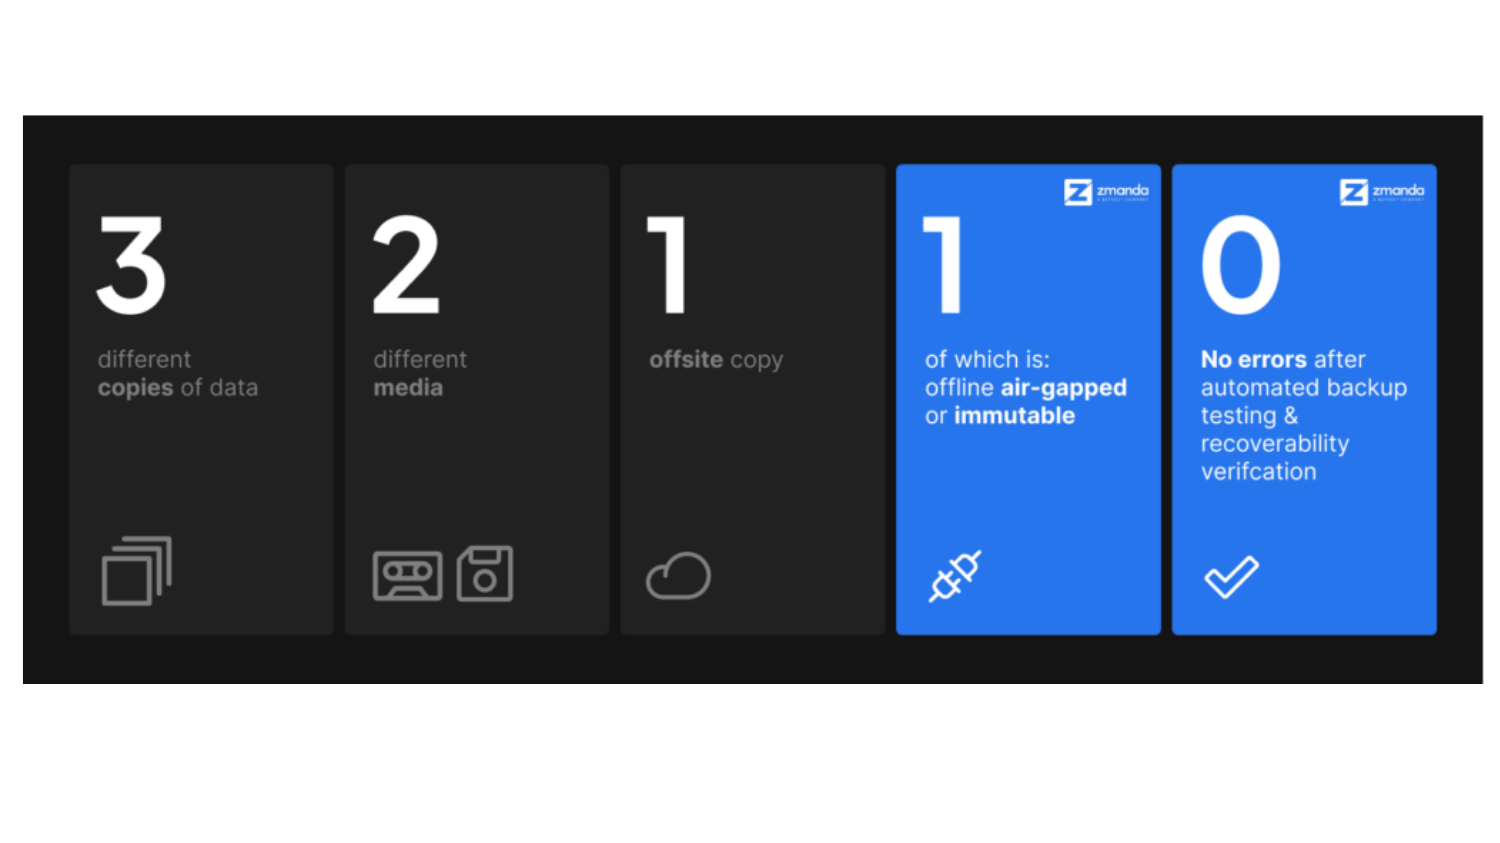
L'ANSSI cite la règle 3-2-1 comme standard mondial de la sauvegarde dans son guide consacré aux attaques par rançongiciels, avant de la faire évoluer vers une version renforcée, la règle 3-2-1-1-0.
Cette règle impose de conserver trois copies de chaque donnée, sur deux supports différents, dont une copie hors site, une copie immuable ou déconnectée du réseau, et zéro erreur vérifiée par des tests de restauration réguliers. La CNIL retient également la règle 3-2-1, avec trois copies sur deux supports différents dont une hors ligne, comme état de l'art en matière de sauvegarde.
Une menace qui cible directement les sauvegardes
Selon le rapport Veeam 2025 sur les tendances du ransomware, 89 % des organisations attaquées ont vu leurs dépôts de sauvegarde directement pris pour cible, et dans 96 % des cas les attaquants tentent de chiffrer ou d'effacer les sauvegardes avant de verrouiller les systèmes de production.
Une sauvegarde connectée en permanence au réseau et accessible avec des identifiants classiques n'est donc plus suffisante : c'est précisément la raison pour laquelle l'ANSSI recommande une copie immuable ou totalement déconnectée, hors de portée d'un attaquant ayant compromis le réseau de l'entreprise.
Ce que révèlent les chiffres du ransomware en France
Les données disponibles sur les attaques par rançongiciel confirment l'urgence d'une stratégie de sauvegarde robuste pour toutes les tailles d'entreprise.

Une progression continue des attaques
En 2025, l'ANSSI a recensé 128 compromissions par rançongiciel en France. Plusieurs sources spécialisées évoquent par ailleurs une hausse de l'ordre de 38 % des attaques par ransomware sur un an en France, confirmant une tendance de fond plutôt qu'un pic ponctuel.
Les PME et ETI en première ligne
Sur l'ensemble des compromissions par rançongiciel recensées par l'ANSSI en 2025, 48 % visaient des PME, TPE et ETI, contredisant l'idée selon laquelle seules les grandes entreprises constitueraient des cibles prioritaires pour les cybercriminels. Cette réalité renforce la nécessité, pour toutes les tailles de structures, de disposer d'une stratégie de sauvegarde conforme aux recommandations officielles, et non d'une simple copie de sécurité artisanale.
Le cadre réglementaire qui impose la sécurisation des données
Au-delà des bonnes pratiques techniques, plusieurs textes réglementaires imposent désormais des obligations précises en matière de protection et de disponibilité des données.
RGPD et obligation de moyens
L'article 32 du RGPD impose la mise en œuvre de mesures techniques et organisationnelles appropriées, incluant la capacité à restaurer la disponibilité des données à caractère personnel en cas d'incident.
Une stratégie de sauvegarde défaillante peut donc constituer, en soi, un manquement à cette obligation, indépendamment même de la survenue d'une violation de données, comme le rappelle la CNIL.
NIS2 et continuité d'activité
La directive NIS2, transposée en droit français, étend les exigences de sécurité et de continuité d'activité à un périmètre élargi d'entreprises, notamment dans les secteurs jugés critiques ou importants. Les capacités de sauvegarde et de reprise d'activité figurent parmi les mesures explicitement attendues par ce texte.
Mettre en place un plan de continuité et de reprise d'activité
Disposer d'une sauvegarde ne suffit pas : l'entreprise doit également savoir comment et dans quel délai elle sera en mesure de reprendre son activité après un incident.
Définir RTO et RPO selon la criticité des données
Le RTO (Recovery Time Objective) définit le délai maximal acceptable avant la reprise d'un service après un incident, tandis que le RPO (Recovery Point Objective) détermine la quantité maximale de données pouvant être perdue, mesurée en temps depuis la dernière sauvegarde valide.
Ces deux indicateurs doivent être définis en fonction de la criticité de chaque application ou donnée, un travail que notre service managé réalise avec vous.
Tester régulièrement les procédures de restauration
Une sauvegarde jamais testée ne garantit rien : de nombreuses entreprises découvrent, au moment critique d'un incident, que leurs sauvegardes sont corrompues, incomplètes ou trop lentes à restaurer pour répondre aux exigences métier. Des tests de restauration réguliers, conformément au volet « zéro erreur » de la règle 3-2-1-1-0, constituent la seule garantie fiable de l'efficacité réelle d'une stratégie de sauvegarde.

Comment Stim Plus sécurise vos serveurs, votre stockage et vos sauvegardes
Sécuriser durablement les données de votre entreprise demande une infrastructure adaptée et une stratégie de sauvegarde conforme aux recommandations de l'ANSSI.
Stim Plus accompagne les DSI et directions IT des PME/ETI et grands comptes dans le dimensionnement et la sécurisation de leurs serveurs, de leur stockage et de leurs sauvegardes.
Notre équipe conçoit votre infrastructure IT en fonction de la criticité réelle de vos données, pour déployer des serveurs et solutions de stockage fiables via notre activité de distribution IT, et propose un service managé incluant la supervision de vos sauvegardes et la mise en œuvre de tests de restauration réguliers.
Retrouvez également nos produits sur stimplus.fr.
Contactez-nous
Un projet informatique ?
• Distribution IT
• Services managés
• Infrastructure
• Cybersécurité
• Cloud computing
Plus de 3 000 clients nous font confiance.


